

 اتوار 1 نومبر 2026

نہ کسی نے جیب کاٹی، نہ بٹوا چھینا، نہ اے ٹی ایم کارڈ(ATM Card) ہاتھ سے لیا اور نہ ہی صارف سے پن کوڈ پوچھا، لیکن اس کے باوجود بینک اکاؤنٹ سے رقم غائب ہونے کا خدشہ موجود ہے۔
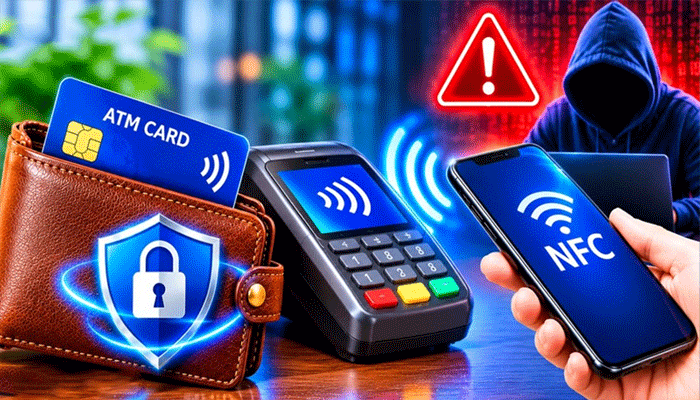
ڈیجیٹل بینکاری کے پھیلاؤ کے ساتھ سائبر جرائم پیشہ افراد بھی فراڈ کے نئے طریقے تلاش کر رہے ہیں۔ اب وائرلیس ٹیکنالوجی کے ممکنہ غلط استعمال، بینک کارڈز کی معلومات تک غیر مجاز رسائی اور صارفین کو دھوکا دے کر ان کی ذاتی تفصیلات حاصل کرنے کے طریقوں پر تشویش ظاہر کی جا رہی ہے۔ ڈپٹی ڈائریکٹر ایف آئی اے سائبر کرائم آصف اقبال چوہدری نے بھی ایک گفتگو میں این ایف سی ڈیوائسز کے ممکنہ غلط استعمال کو خطرہ قرار دیا اور پٹرول پمپس پر ماضی میں استعمال ہونے والی ریموٹ ڈیوائسز کی مثال دی۔ تاہم سوال یہ ہے کہ این ایف سی ٹیکنالوجی کیا ہے، اس کے ذریعے کارڈ کی کون سی معلومات حاصل کی جا سکتی ہیں اور کیا واقعی کارڈ کو چھوئے بغیر بینک اکاؤنٹ سے رقم نکالی جا سکتی ہے؟
این ایف سی یعنی نیئر فیلڈ کمیونیکیشن ایک وائرلیس ٹیکنالوجی ہے، جس کے ذریعے قریب موجود 2 ڈیوائسز کے درمیان معلومات کا تبادلہ ممکن ہوتا ہے۔ یہ ٹیکنالوجی کنٹیکٹ لیس ڈیبٹ اور کریڈٹ کارڈز، موبائل فون کے ذریعے ادائیگیوں اور دیگر ڈیجیٹل سہولیات میں استعمال ہوتی ہے۔ صارف جب کسی کنٹیکٹ لیس کارڈ کو ادائیگی کی مشین کے قریب لے جاتا ہے تو دونوں کے درمیان مختصر فاصلے پر رابطہ قائم ہوتا ہے اور ادائیگی کا عمل مکمل کیا جاتا ہے۔ یہ سہولت ادائیگی کو تیز اور آسان بناتی ہے، لیکن اس کے ساتھ کارڈ کی معلومات کے تحفظ کا سوال بھی اہم ہے۔
ڈپٹی ڈائریکٹر ایف آئی اے سائبر کرائم آصف اقبال چوہدری نےنجی خبررساں ادارے سے گفتگو کرتے ہوئے کہا کہ وائرلیس ڈیوائسز کے ذریعے قریب موجود کریڈٹ یا ڈیبٹ کارڈز کی معلومات تک رسائی کی کوشش کی جا سکتی ہے۔ ان کے مطابق اس نوعیت کے خطرات امریکا میں بھی سامنے آتے رہے ہیں اور پاکستان میں بھی اس حوالے سے سرگرمیوں کا خدشہ موجود ہے۔ انہوں نے ایسی ڈیوائسز کی رینج 10 فٹ تک ہونے کا دعویٰ کیا، تاہم این ایف سی ٹیکنالوجی کی عمومی عملی رینج چند سینٹی میٹر ہوتی ہے۔ اس لیے 10 فٹ سے کارڈ کا ڈیٹا حاصل کرنے کے دعوے کو کسی مخصوص ڈیوائس اور اس کی تکنیکی صلاحیتوں کی تصدیق کے بغیر این ایف سی کی عمومی خصوصیت قرار نہیں دیا جا سکتا۔
آصف اقبال چوہدری نے اس ممکنہ طریقۂ واردات کی وضاحت کرتے ہوئے ماضی میں پیٹرول پمپس پر استعمال ہونے والی مبینہ ریموٹ ڈیوائسز کی مثال بھی دی۔ ان کے مطابق بعض پیٹرول پمپس پر پیمائش میں ردوبدل کے لیے ایسی ڈیوائسز استعمال کیے جانے کی شکایات سامنے آتی رہی ہیں، جنہیں ریموٹ کنٹرول کے ذریعے فعال یا غیر فعال کیا جا سکتا تھا۔ ان کا کہنا تھا کہ بظاہر نظام معمول کے مطابق کام کرتا دکھائی دیتا تھا، لیکن مخصوص موقع پر ریموٹ کے ذریعے ڈیوائس کو کنٹرول کیا جا سکتا تھا۔ انہوں نے بینک کارڈز کے ڈیٹا سے متعلق ٹریک ون اور ٹریک ٹو جیسی اصطلاحات کا بھی ذکر کیا۔
آصف اقبال چوہدری کے مطابق صارفین کی غفلت بھی مالی نقصان کا سبب بن سکتی ہے۔ جو لوگ اپنے بینک اکاؤنٹس کی باقاعدگی سے نگرانی نہیں کرتے، ٹرانزیکشن الرٹس فعال نہیں رکھتے یا غیر معمولی سرگرمیوں پر توجہ نہیں دیتے، ان کے لیے فراڈ کا بروقت پتا لگانا مشکل ہو سکتا ہے۔ انہوں نے چھوٹی رقوم کی متعدد ٹرانزیکشنز کے ذریعے بڑی رقم نکالے جانے کے خدشے کا بھی ذکر کیا۔ تاہم یہ بات اہم ہے کہ کسی کارڈ کی معلومات حاصل کر لینا بذاتِ خود رقم نکالنے کی ضمانت نہیں۔ ادائیگی کے نظام میں کارڈ کی نوعیت، بینک کی حفاظتی پالیسی، تصدیق کے طریقۂ کار اور ٹرانزیکشن کی شرائط بھی اہم کردار ادا کرتی ہیں۔
مزیدپڑھیں:سیالکوٹ میں ٹک ٹاکر مسٹر پتلو کی مہندی میں بھگدڑ، 14 افراد زخمی، ہلاکتوں کی بھی اطلاعات
سائبر سیکیورٹی ماہر نوید انجم کے مطابق این ایف سی یا کنٹیکٹ لیس کارڈ سے ہر قسم کی معلومات حاصل کرنا ممکن نہیں ہوتا۔ ان کے مطابق کارڈ کے ڈیٹا میں بعض معلومات ایسی ہوتی ہیں جو ادائیگی کے دوران منتقل ہو سکتی ہیں، جبکہ حساس معلومات کارڈ کے محفوظ نظام میں رہتی ہیں۔ کارڈ نمبر، ایکسپائری ڈیٹ اور بعض صورتوں میں کارڈ ہولڈر کا نام ان معلومات میں شامل ہو سکتے ہیں جو کارڈ کے ڈیٹا میں موجود ہوں۔ تاہم ان کے مطابق کارڈ کا سی وی وی نمبر اور پن کوڈ عام طور پر این ایف سی کے ذریعے براہِ راست منتقل نہیں ہوتے۔
یہاں ایک اہم فرق سمجھنا ضروری ہے کہ کارڈ نمبر یا ایکسپائری ڈیٹ حاصل ہونے کا مطلب یہ نہیں کہ کوئی شخص لازماً اس کارڈ سے رقم نکال سکتا ہے۔ بینکوں اور ادائیگی کے نظام میں مختلف حفاظتی اقدامات موجود ہوتے ہیں۔ بعض ٹرانزیکشنز کے لیے اضافی تصدیق، ون ٹائم پاس ورڈ، بائیومیٹرک تصدیق یا دیگر سکیورٹی مراحل درکار ہوتے ہیں۔ اس کے باوجود اگر مجرم کسی صارف کی مزید ذاتی معلومات حاصل کر لیں تو فراڈ کا خطرہ بڑھ سکتا ہے۔
سائبر جرائم پیشہ افراد صرف ٹیکنالوجی پر انحصار نہیں کرتے بلکہ کئی مرتبہ سوشل انجینئرنگ کے ذریعے بھی صارفین کو نشانہ بناتے ہیں۔ اس طریقے میں وہ خود کو بینک کا نمائندہ، ایف آئی اے کا اہلکار یا کسی سرکاری ادارے کا افسر ظاہر کرکے لوگوں سے معلومات حاصل کرنے کی کوشش کرتے ہیں۔
آصف اقبال چوہدری کے مطابق کارڈ سے حاصل ہونے والی بنیادی معلومات کے بعد مجرم شناختی کارڈ نمبر، گھر کا پتا اور دیگر ذاتی تفصیلات تک رسائی حاصل کرنے کی کوشش کر سکتے ہیں۔ انہوں نے نادرا کے ڈیٹا تک غیر مجاز رسائی کے خدشات کا بھی ذکر کیا۔
سائبر سیکیورٹی ماہرین کے مطابق جب کسی مجرم کے پاس صارف کے کارڈ کی بنیادی معلومات پہلے سے موجود ہوں اور وہ فون کال یا پیغام کے ذریعے مزید تفصیلات بھی حاصل کر لے تو وہ خود کو کسی معتبر ادارے کا اہلکار ظاہر کرکے صارف کا اعتماد حاصل کر سکتا ہے۔ اس طرح صارف کو اندازہ بھی نہیں ہوتا کہ وہ اپنی معلومات کسی فراڈیے کے حوالے کر رہا ہے۔
نوید انجم نے اسلام آباد کے ڈی ایچ اے میں رہائش پذیر ایک صارف کا مبینہ واقعہ بھی بیان کیا، جس کے مطابق اس کے بینک اکاؤنٹ میں 4 کروڑ روپے موجود تھے۔ ان کا دعویٰ ہے کہ پہلے کارڈ کی معلومات حاصل کی گئیں اور بعد میں مجرموں نے خود کو فوجی افسر ظاہر کرکے صارف سے مزید تفصیلات حاصل کرنے کی کوشش کی۔ نوید انجم کے مطابق ان افراد نے صارف کو اس کی پہلے سے موجود بعض معلومات بتا کر اعتماد میں لیا اور پھر والدہ کا نام، شناختی کارڈ نمبر اور گھر کا پتا جیسی تفصیلات حاصل کرنے کی کوشش کی۔ ان کے بیان کے مطابق بعد ازاں بینکنگ ایپ کے ذریعے ایک کروڑ روپے کی ٹرانزیکشن کرلی گئی۔ اس واقعے کی آزادانہ تصدیق فراہم نہیں کی گئی، تاہم یہ مثال اس بات کی نشاندہی کرتی ہے کہ سائبر فراڈ میں ٹیکنالوجی کے ساتھ انسانی نفسیات اور اعتماد کا غلط استعمال بھی کیا جا سکتا ہے۔
ڈی جی پی ٹی اے سائبر سiکیورٹی مکرم خان نے بھی صارفین کو خبردار کیا ہے کہ وہ اپنا سی وی وی نمبر کسی کے ساتھ شیئر نہ کریں اور مشکوک فون کالز یا پیغامات پر اعتماد کرنے سے گریز کریں۔ ان کے مطابق ڈیجیٹل فراڈ کے بڑھتے ہوئے رجحان کے پیش نظر بینک اکاؤنٹس اور کارڈز کی حفاظت کے لیے بنیادی احتیاطی تدابیر اختیار کرنا ضروری ہے۔ اگر اکاؤنٹ سے غیر معمولی یا غیر مجاز ٹرانزیکشن ہو جائے تو فوری طور پر بینک سے رابطہ کیا جائے اور متعلقہ بینک کی انشورنس یا کلیم پالیسی کے تحت نقصان کے ازالے کے امکانات معلوم کیے جائیں۔
مکرم خان نے بائیومیٹرک تصدیق اور ٹو فیکٹر آتھینٹیکیشن فعال رکھنے کی اہمیت پر بھی زور دیا۔ ان کے مطابق صارفین کو اپنے اکاؤنٹس کی باقاعدگی سے نگرانی کرنی چاہیے، تاکہ کسی بھی مشکوک سرگرمی کا بروقت پتا چل سکے۔
نوید انجم نے بھی صارفین کو مشورہ دیا کہ وہ اپنے موبائل فون میں موجود این ایف سی فیچر کو ضرورت کے مطابق استعمال کریں اور غیر ضروری طور پر فعال نہ رکھیں۔ ان کے مطابق ریئل ٹائم ٹرانزیکشن الرٹس فعال رکھنا بھی ضروری ہے، تاکہ کسی غیر مجاز ادائیگی کی اطلاع فوری طور پر مل سکے۔
اگر کسی صارف کو ایسی ٹرانزیکشن کا پیغام موصول ہو جس کے بارے میں اسے علم نہ ہو تو اسے فوراً بینک سے رابطہ کرنا چاہیے۔ بینکنگ ایپ میں کارڈ بلاک کرنے یا ٹرانزیکشن روکنے کی سہولت موجود ہو تو اسے بھی استعمال کیا جا سکتا ہے۔ آن لائن خریداری کے دوران صارفین کو صرف معتبر ویب سائٹس پر کارڈ کی معلومات درج کرنی چاہییں۔ ویب سائٹ کے پتے میں ایچ ٹی ٹی پی ایس اور محفوظ ادائیگی کے نظام کی موجودگی دیکھنا مفید ہے، تاہم صرف ایچ ٹی ٹی پی ایس ہونا کسی ویب سائٹ کے قابلِ اعتماد ہونے کی ضمانت نہیں۔ ویب سائٹ کے اصل ڈومین اور ساکھ کی تصدیق بھی ضروری ہے۔
آر ایف آئی ڈی پروٹیکشن والے والٹس کو بھی کارڈز کے وائرلیس سگنلز تک غیر مجاز رسائی محدود کرنے کے ممکنہ حفاظتی طریقے کے طور پر پیش کیا جاتا ہے۔
آصف اقبال چوہدری نے ایسے والٹس کا ذکر کرتے ہوئے کہا کہ صارفین کو اپنے کارڈز کے تحفظ کے لیے اضافی احتیاط کرنی چاہیے۔ تاہم کسی بھی حفاظتی والٹ کو مکمل تحفظ کی ضمانت نہیں سمجھنا چاہیے، کیونکہ مالی فراڈ کے کئی طریقے کارڈ کی وائرلیس معلومات کے بجائے فون کالز، جعلی پیغامات اور صارف سے ذاتی معلومات حاصل کرنے پر مبنی ہوتے ہیں۔
ڈیجیٹل بینکنگ نے روزمرہ زندگی کو آسان بنایا ہے، لیکن اس کے ساتھ مالی معلومات کے تحفظ کی ذمہ داری بھی بڑھ گئی ہے۔ این ایف سی بذاتِ خود ایک مفید اور عام طور پر محفوظ ٹیکنالوجی ہے، تاہم کسی بھی ٹیکنالوجی کا غلط استعمال ممکن ہے۔ صارفین کے لیے ضروری ہے کہ وہ اپنا پن کوڈ، سی وی وی، ون ٹائم پاس ورڈ اور بینکنگ ایپ کی خفیہ معلومات کسی سے شیئر نہ کریں، ٹرانزیکشن الرٹس فعال رکھیں اور اکاؤنٹ میں ہونے والی ہر غیر معمولی سرگرمی پر فوری توجہ دیں۔ کیونکہ آج کے دور میں مالی نقصان کے لیے ضروری نہیں کہ کوئی آپ کی جیب سے بٹوا نکالے، بعض اوقات دھوکے سے حاصل کی گئی چند معلومات ہی آپ کے بینک اکاؤنٹ کو خطرے میں ڈال سکتی ہیں۔