

 منگل 3 نومبر 2026

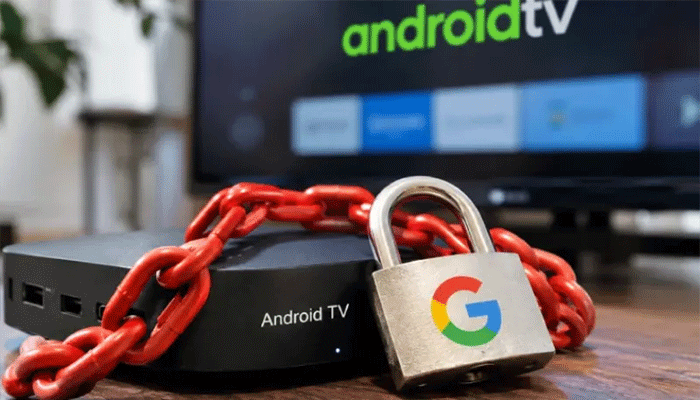
گوگل(Google) نے انکشاف کیا ہے کہ چین کی ایک کمپنی نے 13 لاکھ سے زائد اینڈرائیڈ ڈیوائسز میں خفیہ طور پر جاسوسی سافٹ ویئر نصب کیا جس کے ذریعے صارفین کی معلومات تک رسائی حاصل کرنے کے ساتھ ان کے گھریلو انٹرنیٹ کنکشن کو بھی سائبر جرائم کے لیے استعمال کیا جا رہا تھا۔ متاثرہ ڈیوائسز میں زیادہ تر اینڈرائیڈ ٹی وی باکسز شامل تھے، جبکہ یہ نیٹ ورک 200 سے زائد ممالک تک پھیلا ہوا تھا۔
گوگل کے مطابق اس کارروائی میں چین کے شہر شین ژین میں قائم کمپنی ویڈیو اسٹرونگ ٹیکنالوجی ملوث تھی، جس نے مبینہ طور پر ڈیوائسز تیار کرتے وقت ہی ان میں نقصان دہ سافٹ ویئر شامل کیا۔ کمپنی نے اسے کسی تکنیکی غلطی کے بجائے مالی فائدے کے لیے جان بوجھ کر کی گئی کارروائی قرار دیا ہے۔
گوگل کا کہنا ہے کہ اس سافٹ ویئر کے ذریعے متاثرہ ڈیوائسز کو ایک بوٹ نیٹ کا حصہ بنایا گیا، یعنی ایسی ڈیوائسز کا نیٹ ورک جنہیں ہیکرز دور بیٹھ کر کنٹرول کر سکتے ہیں۔ اس نیٹ ورک کے ذریعے صارفین کی اجازت کے بغیر ان کے انٹرنیٹ کنکشن اور ڈیوائسز تک رسائی حاصل کی جاتی تھی۔
نقصان دہ سافٹ ویئر کے کام کرنے کے طریقہ کار کے متعلق گوگل نے بتایا کہ اس سافٹ ویئر کا نام ”ایکس سی پی ای“ تھا، جو ڈیوائسز میں فیکٹری کے دوران ہی نصب کیا گیا تھا۔ پہلی مرتبہ ڈیوائس آن ہونے کے بعد یہ سسٹم کی اعلیٰ سطح تک رسائی حاصل کر لیتا تھا۔ اس کے بعد یہ صارف کی اجازت کے بغیر ایپلی کیشنز انسٹال کرنے، کمانڈز چلانے، اسکرین کی تصاویر لینے اور اکاؤنٹس سمیت ڈیوائس کی معلومات جمع کرنے کی صلاحیت رکھتا تھا۔
‼️ Google Dismantles 1.3 Million-Device XCPE Botnet, Bans Android TV Maker
Details: https://t.co/bOhl8fXt2c
Google and industry partners have dismantled the XCPE botnet, which enrolled more than 1.3 million set-top boxes through preinstalled malware.
In a November 2 report,… pic.twitter.com/M6b4NRcC6j
— Cyber Security News (@The_Cyber_News) November 3, 2026
اس سافٹ ویئر کے ذریعے سائبر جرائم پیشہ افراد اشتہارات میں دھوکا دہی، معلومات کی چوری اور اضافی نقصان دہ پروگرامز انسٹال کرنے جیسے کام کر سکتے تھے۔ اس کے علاوہ متاثرہ ڈیوائسز کو ریزیڈینشل پراکسی کے طور پر استعمال کیا جاتا تھا، جس کے ذریعے دوسرے افراد کا انٹرنیٹ ٹریفک صارف کے گھریلو انٹرنیٹ کنکشن سے گزارا جا سکتا تھا۔
گوگل کے مطابق سب سے زیادہ متاثر ہونے والی ڈیوائسز میں اینڈرائیڈ ٹی وی سیٹ ٹاپ باکسز شامل تھے، تاہم یہ سافٹ ویئر ٹیلی ہیلتھ ڈیوائسز، کراوکے مشینوں اور ڈیجیٹل سائن ایج سسٹمز میں بھی پایا گیا۔
یہ مہم 200 سے زائد ممالک میں مختلف برانڈز اور ماڈلز کی ڈیوائسز کو متاثر کرتی رہی۔ تاہم گوگل نے متاثرہ مصنوعات یا ان کے برانڈز کے نام ظاہر نہیں کیے، جس کی وجہ سے فی الحال صارفین کے لیے یہ معلوم کرنا ممکن نہیں کہ ان کے زیر استعمال کون سی ڈیوائس اس مہم کا حصہ رہی ہے۔
گوگل نے ویڈیو اسٹرونگ ٹیکنالوجی کو مصدقہ اینڈرائیڈ ڈیوائسز تیار کرنے، فروخت کرنے اور ان کے لیے سافٹ ویئر فراہم کرنے سے روک دیا ہے۔ کمپنی کے مطابق مختلف اداروں اور سائبر سکیورٹی ماہرین کے تعاون سے بوٹ نیٹ کو کنٹرول کرنے والے سرورز اور ڈومینز کے خلاف بھی کارروائی کی گئی ہے۔
اس آپریشن میں جاپان کی نیشنل پولیس ایجنسی سمیت لومن، ہیومن سیکیورٹی، پلوم، سنتھیئنٹ اور ٹرینڈ اے آئی نے حصہ لیا۔ گوگل کا دعویٰ ہے کہ اس کارروائی سے ایک کروڑ مزید متاثرہ ڈیوائسز تک سائبر جرائم پیشہ افراد کی رسائی روکنے میں بھی مدد ملی۔
کمپنی نے اینڈرائیڈ ٹی وی ڈیوائسز کے سافٹ ویئر اور فرم ویئر کی جانچ پڑتال کا عمل بھی سخت کرنے کا اعلان کیا ہے تاکہ مستقبل میں اس نوعیت کے خطرات کی نشاندہی کی جا سکے۔ گوگل نے صارفین کو مشورہ دیا ہے کہ وہ انٹرنیٹ سے منسلک ڈیوائسز خریدتے وقت معتبر کمپنیوں کا انتخاب کریں۔
واضح رہے کہ اینڈرائیڈ ڈیوائسز کو بوٹ نیٹ کا حصہ بنانے کا یہ پہلا واقعہ نہیں۔ گزشتہ سال جرمنی کے حکام نے بیڈ باکس نامی ایک ایسے ہی نیٹ ورک کے خلاف کارروائی کی تھی، جس سے لاکھوں ڈیوائسز متاثر ہونے کا خدشہ ظاہر کیا گیا تھا۔ اسی طرح ”وی او ون ڈی“ نامی بوٹ نیٹ کے ذریعے بھی تقریباً 16 لاکھ اینڈرائیڈ ٹی وی متاثر ہونے کی اطلاعات سامنے آئی تھیں۔